In diesem Artikel werden Rollen beschrieben, mit denen Berechtigungen auf dem Berichtsserver erteilt werden. Wir sehen uns auch an, wer diese Berechtigungen festlegt, wie diese Berechtigungen gespeichert werden.
Reporting-Dienste in SQL Server Verwenden Sie ein rollenbasiertes Autorisierungs- und Authentifizierungssubsystem, um die Benutzer zu ermitteln, die einen Vorgang ausführen oder auf Elemente auf einem Berichtsserver zugreifen können. Das rollenbasierte System wird zum Kategorisieren der Autorisierung verschiedener Rollen und Aktionen verwendet, die von einem Benutzer oder einer Gruppe ausgeführt werden können. Diese Authentifizierung basiert auf einem benutzerdefinierten Authentifizierungsmodul oder einer integrierten Windows-Authentifizierung, die den Benutzern bereitgestellt wird. Benutzer können Rollen mithilfe eines dieser Authentifizierungstypen benutzerdefinieren oder vordefinieren.
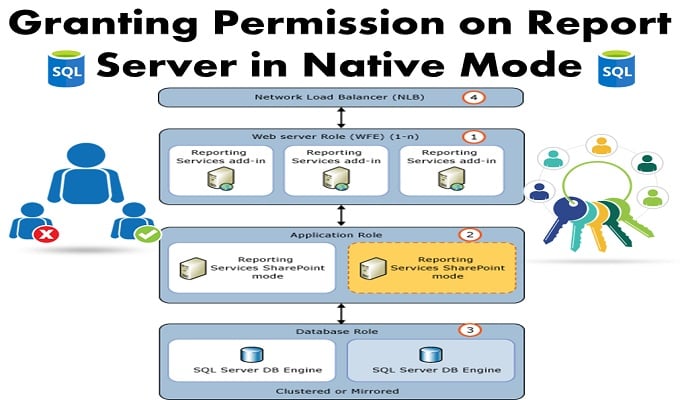
Verwenden der Rolle zum Erteilen von Berechtigungen auf dem Berichtsserver
Alle Benutzer interagieren oder greifen auf einen Berichtsserver zu, basierend auf der Rolle, die für eine bestimmte Person oder Gruppe auf einer bestimmten Ebene definiert ist. Reporting Services enthalten vordefinierte Rollen, die Benutzern oder Gruppen zugewiesen werden können, um ihnen sofortigen Zugriff auf die Interaktion mit einem Berichtsserver zu ermöglichen. Content Manager, Browser und Publisher sind einige gängige Beispiele für diese vordefinierten Rollen. Jede dieser Rollen definiert eine Sammlung verschiedener verwandter Aufgaben. Ein Publisher hat beispielsweise die Berechtigung, Berichte hinzuzufügen und Ordner zum Speichern dieser Berichte zu erstellen.
Rollenzuweisungen werden vom übergeordneten Knoten geerbt. Benutzer können diese Vererbungsberechtigung jedoch aufheben, indem sie einfach eine neue Zuweisungsrolle für jedes bestimmte Element erstellen. Beachten Sie, dass ein Benutzer Mitglied der Content Manager-Rolle in einem Bericht und möglicherweise auch Mitglied eines anderen Berichts für die Browser-Rolle sein kann.
Richtlinien für die Gewährung des Zugriffs auf verschiedene Berichtsservervorgänge und -elemente
1. Überprüfen Sie alle vordefinierten Rollen und stellen Sie fest, ob sie unverändert verwendet werden können. Wenn der Benutzer Aufgaben anpassen oder zusätzliche Rollen definieren muss, sollte er dies tun, bevor er Benutzer bestimmten Rollen zuweist.
2. Ermitteln Sie die Benutzer oder Gruppen, die Zugriff auf den jeweiligen Berichtsserver benötigen, und legen Sie die entsprechenden Zugriffsebenen fest. Die meisten Benutzer erhalten die Rolle „Browser“ oder „Berichtsersteller“. Nur ausgewählte Benutzer benötigen die Rolle „Publisher“. Die Rolle „Inhaltsmanager“ sollte ausschließlich vertrauenswürdigen Personen zugewiesen werden.
3. Verwenden Sie den Berichts-Manager, um Rollen im Ordner "Home" für jede Gruppe oder jeden Benutzer zuzuweisen, die Zugriff benötigen.
4. Wechseln Sie dann zur Seite Site-Einstellungen des Berichts-Managers und erstellen Sie eine Zuordnung für Rollen auf Systemebene für jede Gruppe oder jeden Benutzer unter Verwendung vordefinierter Rollen Systemadministrator und Systembenutzer.
5. Erstellen Sie zusätzliche Zuweisungen, um den Zugriff auf bestimmte Ordner, Berichte und andere Elemente zuzuweisen. Vermeiden Sie es, zu viele Rollenzuweisungen zu erstellen.
Wer legt diese Berechtigungen fest?
Auf den Berichtsserver kann zunächst von der Gruppe des lokalen Administrators oder seinen Mitgliedern zugegriffen werden. Reporting Services werden mit nur zwei Standardrollenzuweisungen installiert, die für die Systemebene verwendet werden und der lokalen Administratorgruppe und ihrem Mitglied Zugriff auf Elementebene gewähren. Diese Gruppen und Mitglieder sind dafür verantwortlich, anderen Benutzern Berechtigungen zuzuweisen.
Wie werden diese Berechtigungen gespeichert?
Der Berichtsserver speichert seine Rollendefinitionen und Zuweisungen in seiner Datenbank. Wenn ein Benutzer mehrere programmatische Schnittstellen oder Client-Tools verwendet, unterliegt der Zugriff den Berechtigungen, die für den Berichtsserver als Ganzes definiert sind. Die Rollenzuweisung wird mit allen von ihnen gesicherten Elementen gespeichert, sodass der Benutzer eine Datenbank auf einen anderen Berichtsserver verschieben kann, ohne die definierten Berechtigungen zu verlieren.
Während MS SQL Server ist eine hochentwickelte Plattform, die immer noch von Datenfehlern geplagt wird. Behalte immer einen Mächtigen SQL Server Reparatur- Tool zur Behandlung unerwarteter Datenfehler.
Einführung des Autors:
Victor Simon ist ein Experte für Datenwiederherstellung in DataNumen, Inc., das weltweit führend bei Datenwiederherstellungstechnologien ist, einschließlich Zugriffswiederherstellung und SQL Recovery-Softwareprodukte. Für weitere Informationen besuchen Sie www.datanumen.com €XNUMX