Saskaroties ar dažādiem vīrusiem un ļaunprātīgām programmatūrām, mums vajadzētu uzlabot savu izpratni par drošību. Piemēram, mums vajadzētu sekot līdzi mūsu e -pasta drošībai. Šis raksts jums pateiks, kā atspējot hipersaites Outlook e -pasta ziņojumos vīrusa gadījumā.
Tā kā e-pasts ir kļuvis par populāru vīrusu pārnēsātāju, mums jāpievērš lielāka uzmanība e-pasta drošībai, lai aizsargātu gan savu datoru, gan vērtīgos datus. Turklāt e-pastos iegultās hipersaites ir visizplatītākais faktors, ko var viegli nomaskēt kā nekaitīgas lietas. Tāpēc ieteicams tās atspējot. Šeit ir divi atbilstoši risinājumi.
1. padoms: atspējojiet hipersaites, izmantojot nevēlamā e -pasta opcijas
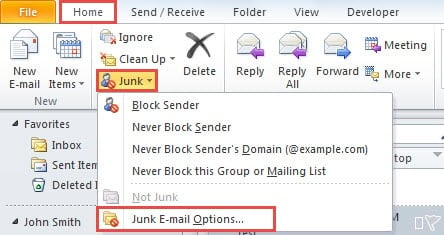
- Lai sāktu, atveriet programmu Outlook un cilnes “Sākums” grupā “Dzēst” noklikšķiniet uz “Nevēlamais” (Junk).
- Pēc tam nolaižamajā sarakstā atlasiet “Nevēlamā e-pasta opcijas”.
- Pēc tam jaunajā dialoglodziņā pārliecinieties, vai ir iespējota “Atspējot pikšķerēšanas ziņojumu saites un citas funkcijas”.
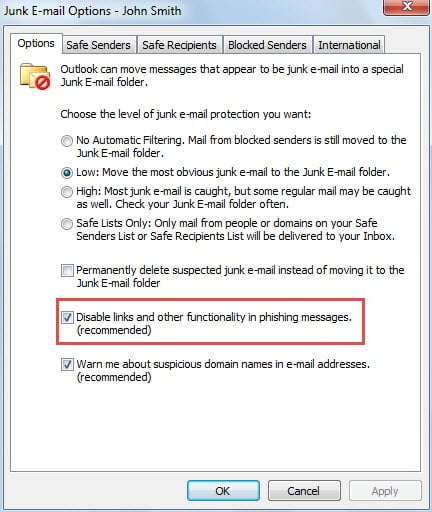
- Kad Outlook ir identificējis e -pastus kā nevēlamus e -pastus, iegultās hipersaites tiks automātiski atspējotas. Turklāt, izmantojot šo funkciju, varat manuāli pārvietot e -pastus uz mapi Nevēlamie e -pasti, lai atspējotu iekšējās hipersaites.

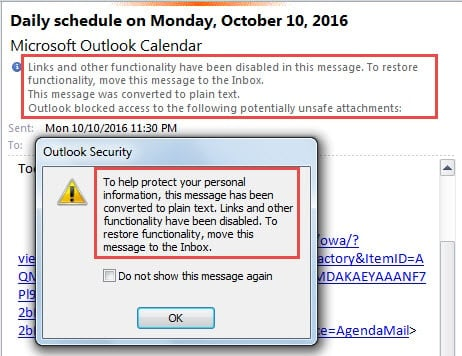
- Tagad jūs varat izmēģināt. Velciet un nometiet e -pastu ar hipersaitēm uz mapi Nevēlamais e -pasts. Un pēc tam noklikšķiniet uz vienas hipersaites tajā. Jūs noteikti saņemsit Outlook brīdinājumu, piemēram, šo ekrānuzņēmumu.
2. padoms: atspējojiet hipersaites, mainot reģistra atslēgas
- Sākumā pareizi izejiet no Outlook.
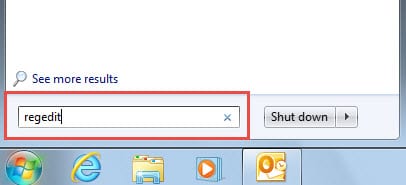
- Izvēlnē “Sākt” meklējiet “regedit” un nospiediet taustiņu “Enter”.

- Pēc tam jūs varat redzēt nelielu dialoglodziņu “Lietotāja konta kontrole”, kurā nospiediet pogu “Jā”.
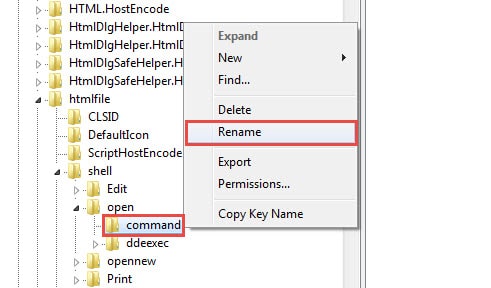
- Jūs veiksmīgi ievadīsit reģistra redaktoru. Tad jums vajadzētu pārlūkot šādas reģistra atslēgas secībā: “HKEY_LOCAL_MACHINE”> “PROGRAMMATŪRA”> “Klases”> “htmlfile”> “shell”> “open”> “command”.
- Tālāk jūs varat izvēlēties izdzēst vai pārdēvēt “komandu” taustiņu. Lai izvairītos no nevēlamām kļūdām, ieteicams to pārdēvēt par apdrošināšanu. Ar peles labo pogu noklikšķiniet uz taustiņa un ar peles labo pogu noklikšķiniet uz izvēlnes “Pārdēvēt”.

- Pārdēvējiet to pēc savas izvēles, piemēram, “command1”.
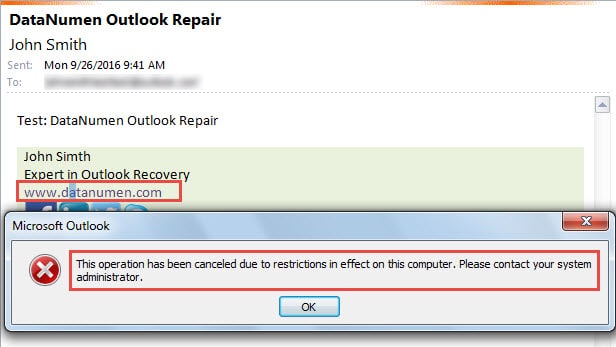
- Tagad varat restartēt Outlook lietojumprogrammu un mēģināt piekļūt hipersaitei e-pastos. Bez šaubām, tas neizdosies un jūs saņemsiet Outlook brīdinājumu, kas parādīts zemāk esošajā ekrānuzņēmumā:

Ja vēlaties atkārtoti iespējot hipersaites, varat mainīt atslēgas nosaukumu atpakaļ uz sākotnējo statusu, proti, “komanda”. Visbeidzot, restartējiet programmu Outlook, lai veiktu pārbaudi.
Aizsargājiet Outlook pret vīrusu infekciju
Hipersaišu atspējošana ir tikai viens no visizplatītākajiem piesardzības pasākumiem vīrusu infekciju bloķēšanai. Patiesībā ir daudz citu līdzīgu pasākumu, tostarp atspējot Outlook automātisku ārējo pielikumu un attēlu lejupielādi. Patiesībā, pat ja jūs pienācīgi sagatavojaties dažādām problēmām, Outlook joprojām var negaidīti avarēt. Šādā gadījumā jums steidzami ir nepieciešams PST remonts rīks, piemēram DataNumen Outlook Repair, kas var atgūt maksimālos datus jūsu vietā.
Autora ievads:
Šērlija Džana ir datu atkopšanas eksperte DataNumen, Inc., kas ir pasaules līderis datu atkopšanas tehnoloģiju, tostarp sql atgūšana un perspektīvas remonta programmatūras produktus. Lai iegūtu vairāk informācijas, apmeklējiet vietni www.datanumen. Ar