ဤဆောင်းပါးတွင်၊ အစီရင်ခံစာဆာဗာတွင် ခွင့်ပြုချက်ပေးရန်အတွက် အသုံးပြုထားသည့် အခန်းကဏ္ဍများကို ကြည့်ရှုပါသည်။ ဤခွင့်ပြုချက်များကို ဘယ်သူက သတ်မှတ်ပေးသလဲ ဤခွင့်ပြုချက်များကို သိမ်းဆည်းပုံကိုလည်း ကြည့်ရှုပါသည်။
အစီရင်ခံခြင်းဝန်ဆောင်မှုများ SQL Server စစ်ဆင်ရေးတစ်ခုလုပ်ဆောင်နိုင်သူ သို့မဟုတ် အစီရင်ခံစာဆာဗာရှိ အရာများကို ဝင်ရောက်ကြည့်ရှုနိုင်သော အသုံးပြုသူများကို ဆုံးဖြတ်ရန်အတွက် အခန်းကဏ္ဍအခြေခံခွင့်ပြုချက်နှင့် စစ်မှန်ကြောင်းအထောက်အထားပြစနစ်ခွဲကို အသုံးပြုပါ။ အခန်းကဏ္ဍအခြေခံစနစ်အား သုံးစွဲသူတစ်ဦး သို့မဟုတ် အဖွဲ့တစ်ခုမှ လုပ်ဆောင်နိုင်သည့် မတူညီသော အခန်းကဏ္ဍများနှင့် လုပ်ဆောင်ချက်များ၏ ခွင့်ပြုချက်ကို အမျိုးအစားခွဲရန်အတွက် အသုံးပြုသည်။ ဤစစ်မှန်ကြောင်းအထောက်အထားပြခြင်းသည် သုံးစွဲသူများအား ပေးဆောင်ထားသည့် စိတ်ကြိုက်အထောက်အထားစိစစ်ခြင်း module သို့မဟုတ် built-in Windows Authentication အပေါ် အခြေခံထားသည်။ အသုံးပြုသူများသည် ဤအထောက်အထားစိစစ်ခြင်းအမျိုးအစားများကို အသုံးပြု၍ အခန်းကဏ္ဍများကို စိတ်ကြိုက် သို့မဟုတ် ကြိုတင်သတ်မှတ်နိုင်သည်။
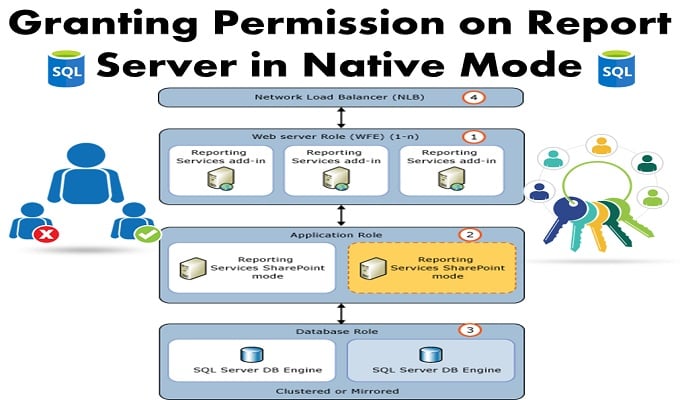
Report Server တွင် Permissions များပေးရန် Role ကိုအသုံးပြုခြင်း။
အသုံးပြုသူအားလုံးသည် သီးခြားလူတစ်ဦး သို့မဟုတ် အဖွဲ့တစ်ခုအတွက် သီးခြားအဆင့်တစ်ခုသတ်မှတ်ထားသည့် အခန်းကဏ္ဍအပေါ်အခြေခံ၍ အစီရင်ခံစာဆာဗာတစ်ခုသို့ အပြန်အလှန်ဆက်သွယ်ခြင်း သို့မဟုတ် ဝင်ရောက်ကြည့်ရှုပါ။ အစီရင်ခံခြင်းဝန်ဆောင်မှုများတွင် အသုံးပြုသူများ သို့မဟုတ် အဖွဲ့များအား အစီရင်ခံစာဆာဗာတစ်ခုနှင့် အပြန်အလှန်အပြန်အလှန်ဆက်သွယ်နိုင်ရန် ချက်ချင်းလက်ငင်းဝင်ရောက်ခွင့်ကို ပေးဆောင်ရန်အတွက် အသုံးပြုသူများ သို့မဟုတ် အဖွဲ့များထံ တာဝန်ပေးအပ်နိုင်သည့် ကြိုတင်သတ်မှတ်ထားသောအခန်းကဏ္ဍများပါဝင်သည်။ အကြောင်းအရာမန်နေဂျာ၊ ဘရောက်ဆာနှင့် ထုတ်ဝေသူသည် ဤကြိုတင်သတ်မှတ်ထားသော အခန်းကဏ္ဍများ၏ ဘုံဥပမာအချို့ဖြစ်သည်။ ဤအခန်းကဏ္ဍတစ်ခုစီတွင် မတူညီသောဆက်စပ်အလုပ်များကို စုစည်းသတ်မှတ်ထားသည်။ ဥပမာအားဖြင့်၊ ထုတ်ဝေသူသည် ဤအစီရင်ခံစာများကို သိမ်းဆည်းရန်အတွက် ဖိုင်တွဲများကို ထည့်သွင်းခြင်းနှင့် ဖိုင်တွဲများဖန်တီးခြင်းအတွက် ခွင့်ပြုချက်ရှိသည်။
ရာထူးတာဝန်များကို ပင်မခုံမှနေ၍ အမွေဆက်ခံထားသော်လည်း အသုံးပြုသူများသည် သီးခြားအရာတစ်ခုစီအတွက် assignment အခန်းကဏ္ဍအသစ်တစ်ခုကို ဖန်တီးခြင်းဖြင့် အသုံးပြုသူများသည် ဤအမွေဆက်ခံခွင့်ကို ချိုးဖျက်နိုင်သည်။ အသုံးပြုသူတစ်ဦးသည် အစီရင်ခံစာတစ်ခုတွင် Content Manager Role ၏ အဖွဲ့ဝင်ဖြစ်နိုင်ပြီး Browser အခန်းကဏ္ဍအတွက် အခြားအစီရင်ခံစာ၏ အဖွဲ့ဝင်လည်းဖြစ်နိုင်သည်ကို သတိပြုပါ။
မတူညီသော အစီရင်ခံစာဆာဗာ လည်ပတ်ဆောင်ရွက်မှုများနှင့် အရာများကို ဝင်ရောက်ခွင့်ပေးခြင်းအတွက် လမ်းညွှန်ချက်များ
1. ကြိုတင်သတ်မှတ်ထားသော အခန်းကဏ္ဍများအားလုံးကို ပြန်လည်သုံးသပ်ပြီး ၎င်းတို့ကို ၎င်းအတိုင်း အသုံးပြုနိုင်မည်လား ဆုံးဖြတ်ပါ။ အကယ်၍ အသုံးပြုသူသည် မည်သည့်လုပ်ဆောင်စရာများကိုမဆို ချိန်ညှိရန်လိုအပ်ပါက သို့မဟုတ် အပိုဆောင်းကဏ္ဍများကို သတ်မှတ်ရန် လိုအပ်ပါက၊ အသုံးပြုသူများကို သတ်မှတ်ထားသော အခန်းကဏ္ဍများသို့ မသတ်မှတ်မီ ၎င်းကို ပြုလုပ်သင့်သည်။
၂။ ထို report server သို့ ဝင်ရောက်ခွင့် လိုအပ်သော အသုံးပြုသူ သို့မဟုတ် အုပ်စုများကို ဖော်ထုတ်ပြီး မည်သည့်အဆင့်များတွင် ඉදිරියටත්නීමීමීම။ အသုံးပြုသူအများစုကို Browser role သို့မဟုတ် Report Builder role အဖြစ် သတ်မှတ်ပေးထားသည်။ Publisher role အတွက် ရွေးချယ်ထားသော အသုံးပြုသူများကိုသာ သတ်မှတ်ပေးရန် လိုအပ်သည်။ Content Manager Role ကို ယုံကြည်ရသော အရာရှိများထံသာ သတ်မှတ်ပေးသင့်သည်။
3. ဝင်ရောက်ခွင့်လိုအပ်သော အုပ်စုတစ်ခုစီအတွက် သို့မဟုတ် အသုံးပြုသူအတွက် ပင်မဖိုင်တွဲတွင် အခန်းကဏ္ဍများသတ်မှတ်ရန်အတွက် အစီရင်ခံစာမန်နေဂျာကို အသုံးပြုပါ။
4. ထို့နောက် Report Manager ၏ဆိုက်ဆက်တင်များစာမျက်နှာသို့သွားကာ ကြိုတင်သတ်မှတ်ထားသော အခန်းကဏ္ဍများ System Administrator နှင့် System User တို့ကိုအသုံးပြုပြီး အုပ်စုတစ်ခုစီ သို့မဟုတ် အသုံးပြုသူအတွက် စနစ်အဆင့် အခန်းကဏ္ဍများအတွက် တာဝန်တစ်ခုဖန်တီးပါ။
5. သတ်မှတ်ထားသော ဖိုင်တွဲများ၊ အစီရင်ခံစာများနှင့် အခြားအရာများထံ ဝင်ရောက်ခွင့်ကို တာဝန်ပေးခြင်းအတွက် အပိုတာဝန်များကို ဖန်တီးပါ။ ရာထူးတာဝန်များ အများအပြားဖန်တီးခြင်းကို ရှောင်ကြဉ်ပါ။
ဤခွင့်ပြုချက်များကို မည်သူက သတ်မှတ်သနည်း။
အစပိုင်းတွင်၊ Report server ကို ဒေသတွင်း စီမံခန့်ခွဲသူ၏အဖွဲ့ သို့မဟုတ် ၎င်း၏အဖွဲ့ဝင်များက ဝင်ရောက်ကြည့်ရှုနိုင်ပါသည်။ အစီရင်ခံခြင်းဝန်ဆောင်မှုများကို စနစ်အဆင့်အတွက်အသုံးပြုပြီး ဒေသန္တရစီမံခန့်ခွဲသူများအဖွဲ့နှင့် ၎င်း၏အဖွဲ့ဝင်တို့အား အကြောင်းအရာအဆင့်ဝင်ရောက်ခွင့်ကို ပေးသည့် default roles assignments နှစ်ခုသာ ထည့်သွင်းထားပါသည်။ ဤအဖွဲ့များနှင့် အဖွဲ့ဝင်များသည် အခြားအသုံးပြုသူများထံ ခွင့်ပြုချက်ပေးရန် တာဝန်ရှိသည်။
ဤခွင့်ပြုချက်များကို မည်သို့သိမ်းဆည်းထားသနည်း။
Report Server သည် ၎င်း၏ အခန်းကဏ္ဍ အဓိပ္ပါယ်ဖွင့်ဆိုချက်များနှင့် တာဝန်များကို ၎င်း၏ဒေတာဘေ့စ်တွင် သိမ်းဆည်းထားသည်။ အသုံးပြုသူတစ်ဦးသည် ပရိုဂရမ်မာအင်တာဖေ့စ်အများအပြား သို့မဟုတ် ကလိုင်းယင့်တူရိယာများကို အသုံးပြုပါက၊ ဝင်ရောက်ခွင့်သည် အစီရင်ခံစာဆာဗာအတွက် တစ်ခုလုံးအဖြစ် သတ်မှတ်ထားသည့် ခွင့်ပြုချက်များကို လိုက်နာရမည်ဖြစ်သည်။ သတ်မှတ်ထားသော ခွင့်ပြုချက်များကို မဆုံးရှုံးစေဘဲ ဒေတာဘေ့စ်တစ်ခုအား အခြားအစီရင်ခံစာဆာဗာသို့ ရွှေ့ရန် အသုံးပြုသူအား ၎င်းတို့အား လုံခြုံသည့်အရာများအားလုံးကို သိမ်းဆည်းထားပြီး အခန်းကဏ္ဍတာဝန်ကို သိမ်းဆည်းထားသည်။
MS တုန်း၊ SQL Server အလွန်အဆင့်မြင့်သော platform တစ်ခုဖြစ်ပြီး၊ ၎င်းသည် data error များဖြင့် နိဂုံးချုပ်နေဆဲဖြစ်သည်။ အမြဲတမ်း အားကောင်းနေပါစေ။ SQL Server ပြုပြင် မမျှော်လင့်ထားသော ဒေတာအမှားများကို ကိုင်တွယ်ဖြေရှင်းရန် ပတ်လည်ကိရိယာ။
စာရေးသူနိဒါန်း:
Victor Simon သည် ဒေတာပြန်လည်ရယူရေးဆိုင်ရာ ကျွမ်းကျင်သူဖြစ်သည်။ DataNumen, Inc. အပါအဝင် ဒေတာပြန်လည်ရယူရေးနည်းပညာများတွင် ကမ္ဘာ့ခေါင်းဆောင်ဖြစ်သည်။ ပြန်လည်ရယူခြင်းကို ရယူပါ။ နှင့် sql recovery software ထုတ်ကုန်များ။ ပိုမိုသိရှိလိုပါကသွားရောက်ကြည့်ရှု www ။datanumen.com