Bu yazıda biz hesabat serverində icazələrin verilməsi üçün istifadə olunan rollara baxırıq. Bu icazələri kimin təyin etdiyinə də bu icazələrin necə saxlandığına baxırıq.
Hesabat Xidmətləri SQL Server hesabat serverində əməliyyat həyata keçirə və ya elementlərə daxil ola bilən istifadəçiləri müəyyən etmək üçün rol əsaslı avtorizasiya və autentifikasiya alt sistemindən istifadə edin. Rol əsaslı sistem istifadəçi və ya qrup tərəfindən yerinə yetirilə bilən müxtəlif rolların və hərəkətlərin icazəsini təsnif etmək üçün istifadə olunur. Bu identifikasiya istifadəçilərə təqdim edilən fərdi identifikasiya moduluna və ya daxili Windows Doğrulamasına əsaslanır. İstifadəçilər bu autentifikasiya növlərindən hər hansı birini istifadə edərək rolları fərdiləşdirə və ya əvvəlcədən təyin edə bilərlər.
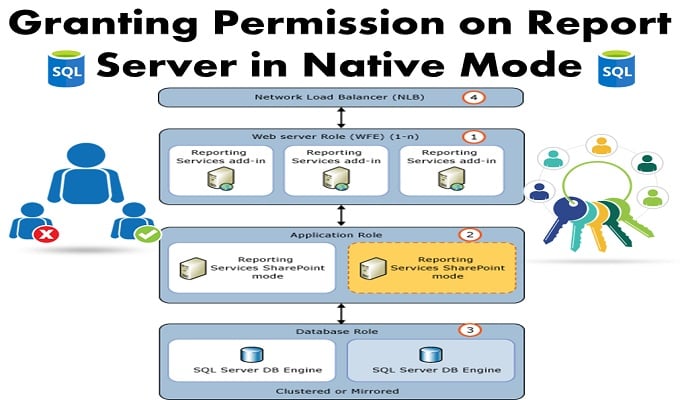
Hesabat Serverində İcazələrin verilməsi üçün Roldan istifadə
Bütün istifadəçilər spesifik şəxs və ya qrup üçün müəyyən səviyyəyə müəyyən edilmiş rol əsasında qarşılıqlı əlaqə qurur və ya hesabat serverinə daxil olur. Hesabat Xidmətləri istifadəçilərə və ya qruplara hesabat serveri ilə qarşılıqlı əlaqə yaratmaq üçün dərhal girişi təmin etmək üçün təyin edilə bilən əvvəlcədən təyin edilmiş rolları əhatə edir. Məzmun Meneceri, Brauzer və Publisher bu əvvəlcədən təyin edilmiş rolların bəzi ümumi nümunələridir. Bu rolların hər biri müxtəlif əlaqəli vəzifələrin toplusunu müəyyənləşdirir. Məsələn, Nəşriyyatçı hesabat əlavə etmək və bu hesabatları saxlamaq üçün qovluqlar yaratmaq icazəsinə malikdir.
Rol təyinatları ana qovşaqdan miras alınır, lakin istifadəçilər sadəcə olaraq hər bir xüsusi element üçün yeni təyinat rolu yaratmaqla bu miras icazəsini poza bilərlər. Qeyd edək ki, istifadəçi bir hesabatda Məzmun Meneceri Rolunun üzvü ola bilər və həmçinin Brauzer rolu üçün başqa hesabatın üzvü ola bilər.
Müxtəlif hesabat server əməliyyatları və maddələrinə girişin verilməsi üçün təlimatlar
1. Bütün əvvəlcədən təyin edilmiş rolları nəzərdən keçirin və onların olduğu kimi istifadə oluna biləcəyini müəyyənləşdirin. Əgər istifadəçi hər hansı tapşırıqları tənzimləməli və ya hər hansı əlavə rollar müəyyən etməlidirsə, o bunu istifadəçiləri konkret rollara təyin etməzdən əvvəl etməlidir.
2. Həmin hesabat serverinə giriş tələb edən istifadəçiləri və ya qrupları və hansı səviyyələrdə olduğunu müəyyən edin. Əksər istifadəçilər Brauzer roluna və ya Hesabat Qurucusu roluna təyin olunur. Və yalnız seçilmiş istifadəçilər Naşir roluna təyin edilməlidir. Və Kontent Meneceri Rolu yalnız etibarlı vəzifəli şəxslərə təyin edilməlidir.
3. Giriş tələb edən hər bir qrup və ya istifadəçi üçün Əsas qovluqda rolların təyin edilməsi üçün Hesabat Menecerindən istifadə edin.
4. Sonra Hesabat Menecerinin Sayt Parametrləri səhifəsinə keçin və əvvəlcədən təyin edilmiş Sistem Administratoru və Sistem İstifadəçisi rollarından istifadə edərək hər bir qrup və ya istifadəçi üçün sistem səviyyəli rollar üçün tapşırıq yaradın.
5. Xüsusi qovluqlara, hesabatlara və digər elementlərə girişin təyin edilməsi üçün əlavə tapşırıqlar yaradın. Çoxlu rol tapşırıqları yaratmaqdan çəkinin.
Bu icazələri kim təyin edir?
İlkin olaraq Hesabat serverinə yerli administrator qrupu və ya onun üzvləri daxil ola bilər. Hesabat Xidmətləri sistem səviyyəsində istifadə edilən və yerli idarəçilər qrupuna və onun üzvünə element səviyyəsində giriş icazəsi verən yalnız iki standart rol təyinatı ilə quraşdırılır. Bu qruplar və üzvlər digər istifadəçilərə icazə təyin etmək üçün məsuliyyət daşıyırlar.
Bu icazələr necə saxlanılır?
Report Server öz rol təriflərini və tapşırıqlarını verilənlər bazasında saxlayır. Əgər istifadəçi çoxsaylı proqram interfeyslərindən və ya müştəri alətlərindən istifadə edirsə, giriş hesabat serveri üçün bütövlükdə müəyyən edilmiş icazələrə məruz qalır. Rol təyinatı, istifadəçiyə müəyyən edilmiş icazələri itirmədən verilənlər bazasını başqa hesabat serverinə köçürməyə imkan verən bütün elementlərlə birlikdə saxlanılır.
MS olarkən SQL Server yüksək inkişaf etmiş bir platformadır, hələ də məlumat səhvləri ilə üzləşir. Həmişə güclü tutun SQL Server təmir gözlənilməz məlumat səhvləri ilə məşğul olmaq üçün alət.
Müəllif Giriş:
Viktor Saymon məlumatların bərpası üzrə mütəxəssisdir DataNumendaxil olmaqla məlumatların bərpası texnologiyaları üzrə dünya lideri olan , Inc bərpa girişi və sql bərpa proqram məhsulları. Ətraflı məlumat üçün ziyarət edin www.datanumen.com