În acest articol, analizăm vulnerabilitățile asociate cu activarea SQL Mail și analizăm modalități de a rezolva astfel de probleme de securitate
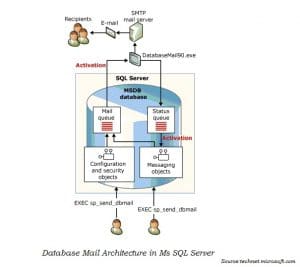 Pentru utilizatorii SQL, este posibilă activarea unei baze de date de e-mail pentru a răspunde la interogările bazei de date, deoarece interogările sunt gestionate chiar de baza de date. Cu toate acestea, o cerință minimă pentru activarea unei baze de date de e-mail în aplicație este să ruleze SQL Server cu un cont de domeniu care are acces la privilegii de administrator local. Cu toate acestea, unul dintre dezavantajele utilizării bazelor de date SQL activate prin e-mail este că oricine poate solicita date, sub rezerva restricțiilor impuse, de la sistem sub forma unei interogări și va obține informațiile. Prin urmare, limitarea cantității de date care pot fi obținute este importantă. Un alt lucru important de remarcat despre această caracteristică este că, Interogare nu înseamnă doar o solicitare doar pentru citire, ci orice instrucțiune SQL legitimă.
Câteva dintre cele mai frecvente vulnerabilități întâlnite în SQL Server
- Deoarece nu ia în considerare doar o interogare ca o solicitare numai pentru citire, ci o instrucțiune SQL validă, un utilizator o poate folosi nu numai pentru obținerea de informații, ci și pentru procesarea inserării, actualizarea, ștergerea comenzilor și crearea și modificarea obiectelor.
- Abordarea răspunsului către expeditor a caracteristicii nu face nicio încercare de a verifica solicitantul sau chiar de a verifica autorizarea necesară. Cu toate acestea, puteți preveni acest lucru prin activarea verificărilor de autentificare și autorizare pentru interogarea e-mail SQL, dar acest lucru nu va garanta nicio integritate sau confidențialitate.
- Securitatea acestei funcții este gestionată prost și se bazează în întregime pe ignorarea intrusului. Prin urmare, un intrus inteligent, cu cunoștințe de bază despre conturile de e-mail, poate trimite o interogare care să fie implementată în baza de date țintă.
Cum poți păstra SQL Server Vulnerabilitățile de e-mail la fel
 După cum sa menționat deja, securitatea caracteristicii este prost gestionată și, pe baza ignoranței atacatorului, utilizatorul poate spera literalmente că atacatorul nu este conștient de vulnerabilitățile sistemului. Nu se termină doar aici, este mult mai mult pe care utilizatorul își poate dori doar – atacatorul nu știe despre bazele de date implementate și vulnerabile, despre contul care poate fi folosit pentru a face interogări etc. Toate barierele în calea vulnerabilităților Caracteristica bazei de date de e-mail provine din cât de inconștient este atacatorul. Unul dintre sfaturile sugerate pentru a proteja baza de date de e-mail de accesul neautorizat ar fi să nu aveți nume cu adevărat evidente pentru conturile utilizate. Atacatorii pot ghici pur și simplu conturile privilegiate dacă sunt prea evidente. Un alt lucru de reținut este, dacă activați mai multe baze de date e-mail; adăugați conturi separate pentru fiecare bază de date. Nu în ultimul rând păstrați a SQL Server instrument de reparare util pentru a face față incidentelor de corupție a datelor.
Un cuvânt de prudență
Injecția SQL este o altă tehnică comună folosită de hackeri pentru a obține acces la baza de date, folosește o metodă de încercare și eroare, folosind URL-uri web pentru a introduce modificări și apoi obține acces la baza de date. Baza de date SQL Mail în comparație cu injecțiile SQL este mai ușor de spart și preferată mai mult de atacatori, nu este la fel de intensivă și consumatoare de timp precum injecțiile SQL, prin urmare asigurați-vă întotdeauna că conturile sunt protejate și că autentificarea și autorizarea utilizatorilor sunt activate pentru această funcție.
Introducerea autorului:
Victor Simon este președinte și președinte al DataNumen, Inc., care este lider mondial în tehnologiile de recuperare a datelor, inclusiv reparați corupția accdb și produse software de recuperare sql. Pentru mai multe informații vizitați www.datanumen.com