В тази статия разглеждаме ролите, използвани за предоставяне на разрешения на сървъра за отчети. Също така разглеждаме кой задава тези разрешения как се съхраняват тези разрешения.
Услуги за отчитане в SQL Server използвайте базирана на роли подсистема за оторизация и удостоверяване, за да определите потребителите, които могат да извършат операция или достъп до елементи на сървъра за отчети. Ролевата система се използва за категоризиране на оторизацията на различни роли и действия, които могат да бъдат извършени от потребител или група. Това удостоверяване се основава на персонализиран модул за удостоверяване или вградено удостоверяване на Windows, което се предоставя на потребителите. Потребителите могат да персонализират или предопределят ролите, използвайки някой от тези типове удостоверяване.
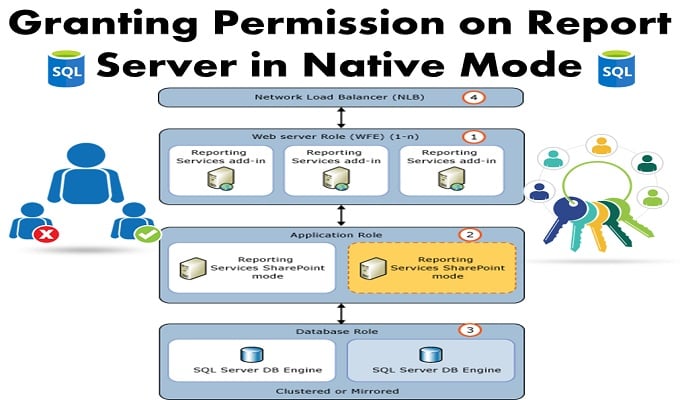
Използване на роля за предоставяне на разрешения на сървъра за отчети
Всички потребители си взаимодействат или имат достъп до сървър за отчети въз основа на ролята, която е дефинирана до определено ниво за конкретно лице или група. Услугите за отчитане включват предварително дефинирани роли, които могат да бъдат възложени на потребители или групи, за да им се осигури незабавен достъп за взаимодействие със сървъра за отчети. Content Manager, Browser и Publisher са някои често срещани примери за тези предварително дефинирани роли. Всяка от тези роли дефинира колекция от различни свързани задачи. Например издателят има разрешение да добавя отчети и да създава папки за съхранение на тези отчети.
Присвояването на роли се наследява от родителския възел, но потребителите могат да нарушат това разрешение за наследяване, като просто създадат нова роля на присвояване за всеки конкретен елемент. Имайте предвид, че потребителят може да бъде член на ролята на Content Manager в един отчет и може да бъде член на друг отчет за ролята на браузъра.
Указания за предоставяне на достъп до различни операции и елементи на сървъра за отчети
1. Прегледайте всички предварително дефинирани роли и определете дали те могат да се използват такива, каквито са. Ако потребителят трябва да коригира някакви задачи или да дефинира допълнителни роли, той / тя трябва да го направи, преди да назначи потребителите към конкретни роли.
2. Идентифицирайте потребители или групи, които се нуждаят от достъп до този конкретен сървър за отчети и на какви нива. Повечето потребители са присвоени на роля „Браузър“ или „Създател на отчети“. Само на избрани потребители е необходимо да се присвои роля „Издател“. А ролята „Мениджър на съдържание“ трябва да се присвоява само на доверени служители.
3. Използвайте Report Manager за присвояване на роли в папката Home за всяка група или потребител, който се нуждае от достъп.
4. След това отидете на страницата Настройки на сайта на мениджъра на отчети и създайте задание за роли на системно ниво за всяка група или потребител, като използвате предварително дефинирани роли Системен администратор и Системен потребител.
5. Създайте допълнителни задания за присвояване на достъп до конкретни папки, отчети и други елементи. Избягвайте да създавате твърде много роли.
Кой задава тези разрешения?
Първоначално сървърът за отчети може да бъде достъпен от групата на местния администратор или нейните членове. Услугите за отчитане са инсталирани само с две задания по подразбиране на роли, които се използват за системно ниво и предоставяне на достъп на ниво елемент на групата на локалните администратори и нейния член. Тези групи и членове са отговорни за възлагане на разрешение на други потребители.
Как се съхраняват тези разрешения?
Report Server съхранява своите дефиниции на роли и назначения в своята база данни. Ако потребителят използва множество програмни интерфейси или клиентски инструменти, достъпът се подчинява на разрешенията, които са дефинирани като цяло за сървъра за отчети. Присвояването на роли се съхранява с всички елементи, които те осигуряват, които позволяват на потребителя да премести база данни на различен сървър за отчети, без да губи определените разрешения.
Докато MS SQL Server е високо усъвършенствана платформа, все пак в крайна сметка се измъчва от грешки в данните. Винаги пазете мощен SQL Server ремонт инструмент за справяне с неочаквани грешки в данните.
Въведение на автора:
Виктор Саймън е експерт по възстановяване на данни в DataNumen, Inc., която е световен лидер в технологиите за възстановяване на данни, включително възстановяване на достъпа и sql софтуерни продукти за възстановяване. За повече информация посетете WWW.datanumen.com